IA Agentic en Ciberdefensa: modelos especializados que anticipan, deciden y remedian

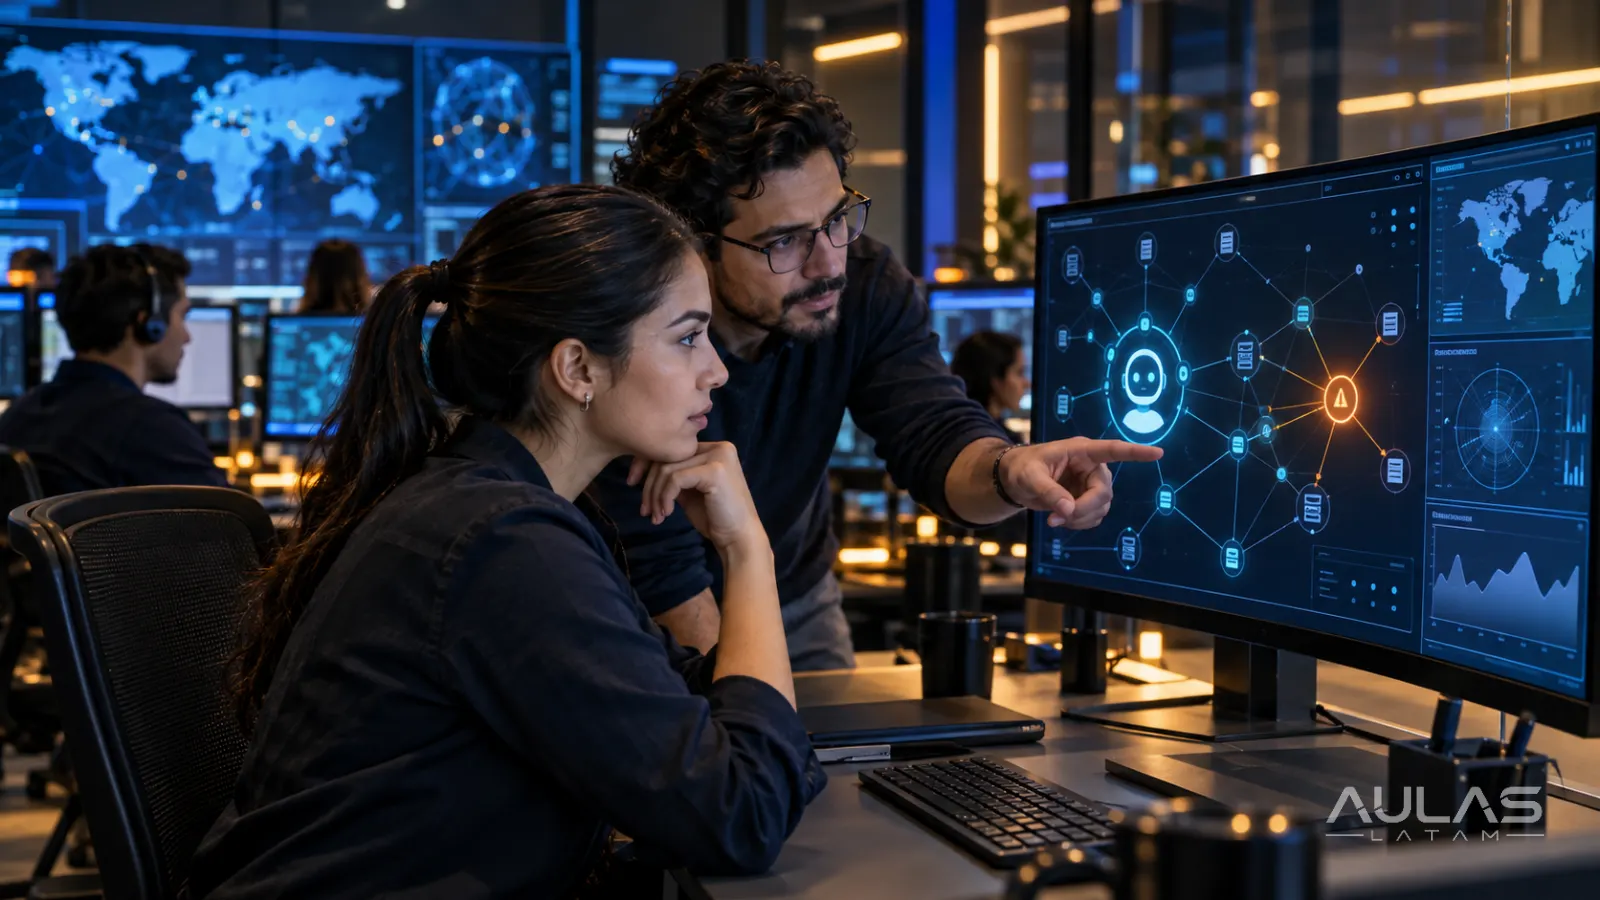
En 2026 la ciberdefensa está dejando atrás el modelo puramente reactivo. La aparición de sistemas agentic especializados en seguridad —capaces de planificar, usar herramientas, analizar entornos y proponer o ejecutar remediaciones— marca un cambio cualitativo.
De la detección al agente de defensa
El agente de ciberdefensa percibe (logs, telemetría, código), razona, planifica, usa herramientas, recomienda o actúa, y registra lo realizado. Amplifica la capacidad del analista y reduce el tiempo entre detección y respuesta.
Capacidades emergentes
- Análisis proactivo de código y configuraciones.
- Remediación asistida o automática.
- Investigación de incidentes acelerada.
- Red teaming automatizado y continuo.
- Threat intelligence accionable.
- Defensa de los propios sistemas de IA.
El ejemplo de los programas de acceso controlado
Modelos de frontera con fuertes capacidades en ciberseguridad se liberan de forma graduada y restringida (ejemplo: programa Fairwind de Google). La razón: las mismas capacidades son de doble uso.
Riesgos críticos
Capacidades duales, errores de remediación, exceso de confianza, ataques a los propios agentes de defensa, falta de auditabilidad y concentración de capacidad.
Recomendaciones de adopción responsable
Empezar por recomendación y asistencia (no autonomía total), exigir registro completo, definir límites de autonomía, proteger a los propios agentes y mantener capacidades humanas sólidas.
Conclusión
La ciberdefensa del futuro cercano será híbrida: analistas humanos + agentes especializados. Quienes aprendan a diseñar, supervisar y gobernar esa colaboración estarán en mejor posición para proteger sus sistemas. La pregunta es con qué nivel de autonomía, con qué controles y con qué preparación humana la vamos a integrar.
¿Quieres evaluar capacidades de defensa asistida por IA para tu organización? Conversemos.